En avril 2026, Anthropic nous a donné un aperçu de l’impact potentiel de l’intelligence artificielle sur les cybermenaces. Son modèle Claude Mythos Preview a détecté des failles logicielles, écrit du code pour les exploiter et contribué à mener des intrusions en plusieurs étapes avec une intervention humaine limitée1. Les valeurs du secteur de la cybersécurité ont alors cédé du terrain, les investisseurs craignant que l’IA ne rende certaines solutions de sécurité obsolètes2.
Les résultats financiers publiés depuis suggèrent toutefois une autre interprétation. Loin d’affaiblir la demande, l’IA semble accélérer les investissements dans la cybersécurité. Au deuxième trimestre de son exercice 2027, CrowdStrike a enregistré un montant record de revenus récurrents annuels (ARR) nets supplémentaires de 332,8 millions de dollars, en hausse de 51% sur un an3. Palo Alto Networks a généré près de 970 millions de dollars d’ARR nets additionnels dans la sécurité de nouvelle génération en un trimestre4, tandis que Zscaler a fait état d’une forte progression de la demande pour ses solutions de sécurisation de l’IA5.
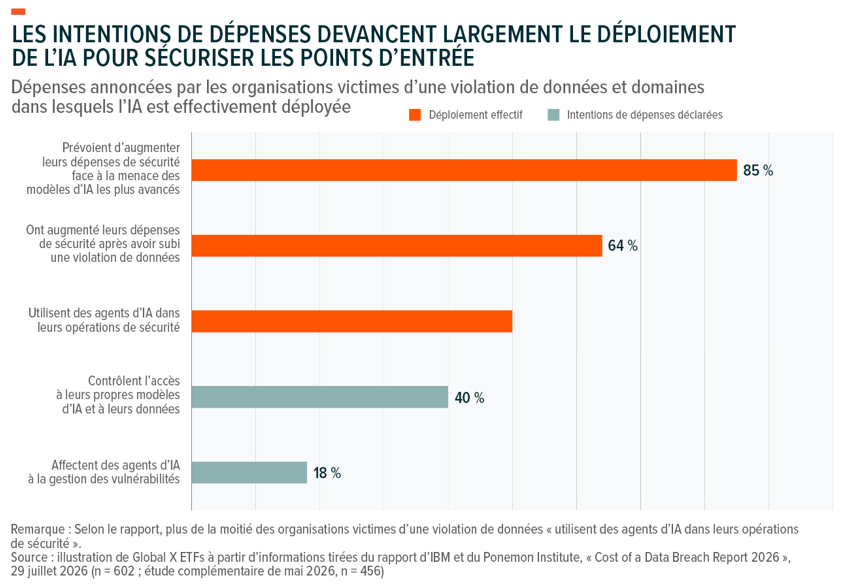
Une nouvelle course aux armements se dessine. Les modèles d’IA les plus avancés réduisent le coût et la complexité des attaques, tout en renforçant l’importance de leur prévention. Selon IBM et le Ponemon Institute, 85% des organisations victimes d’une violation de données prévoient d’augmenter leurs dépenses en sécurité et en gouvernance face aux menaces liées à ces modèles6.
Cette dynamique ne concerne pas uniquement les solutions traditionnelles. Les entreprises doivent désormais sécuriser les modèles d’IA, les agents autonomes, les données auxquelles ils accèdent et les interactions entre applications7. Pour les investisseurs, l’enjeu est d’identifier les segments dans lesquels cette augmentation des besoins peut se traduire en revenus récurrents et en croissance durable.
La chaîne d’attaque se déroule désormais à la vitesse des machines
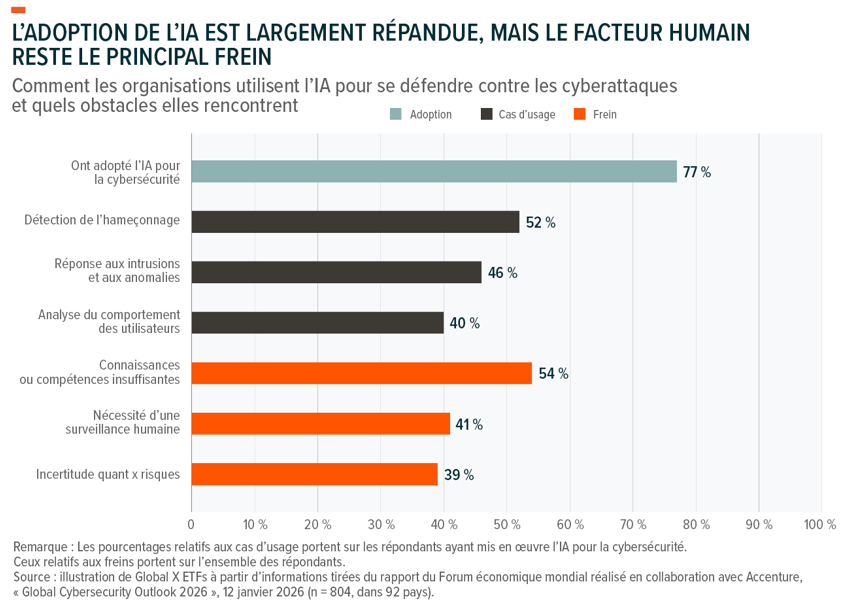
La chaîne d’attaque désigne les différentes étapes suivies par un intrus : reconnaissance de la cible, recherche d’un point d’entrée, intrusion, déplacement vers des systèmes sensibles et exfiltration des données. Jusqu’à récemment, l’IA intervenait surtout dans les premières étapes, notamment pour rédiger des courriels d’hameçonnage plus convaincants. Elle peut désormais contribuer à l’ensemble du processus8.
En novembre 2025, Anthropic a révélé une campagne de cyberespionnage, désignée GTG-1002, attribuée selon toute vraisemblance à un groupe soutenu par l’Etat chinois. Son modèle aurait exécuté 80% à 90% des opérations tactiques sur environ 30 cibles, avec validation humaine des transitions entre les phases9.
Son rapport publié en septembre 2026, portant sur 39 cas recensés en huit mois, illustre la diffusion de ces pratiques. Un groupe sinophone a utilisé des essaims d’agents en parallèle pour identifier plus d’une douzaine de failles potentiellement «zero-day», encore inconnues des éditeurs. Un groupe d’espionnage russe a, de son côté, mené des opérations contre 24 des 27 institutions ciblées sur une période de 130 jours, en adaptant ses logiciels malveillants aux détections des outils de sécurité10.
Le changement tient moins aux techniques employées qu’à leur vitesse d’exécution. Des outils de test d’intrusion déjà disponibles sur le marché peuvent être orchestrés par des agents d’IA pour automatiser une part importante des opérations9.
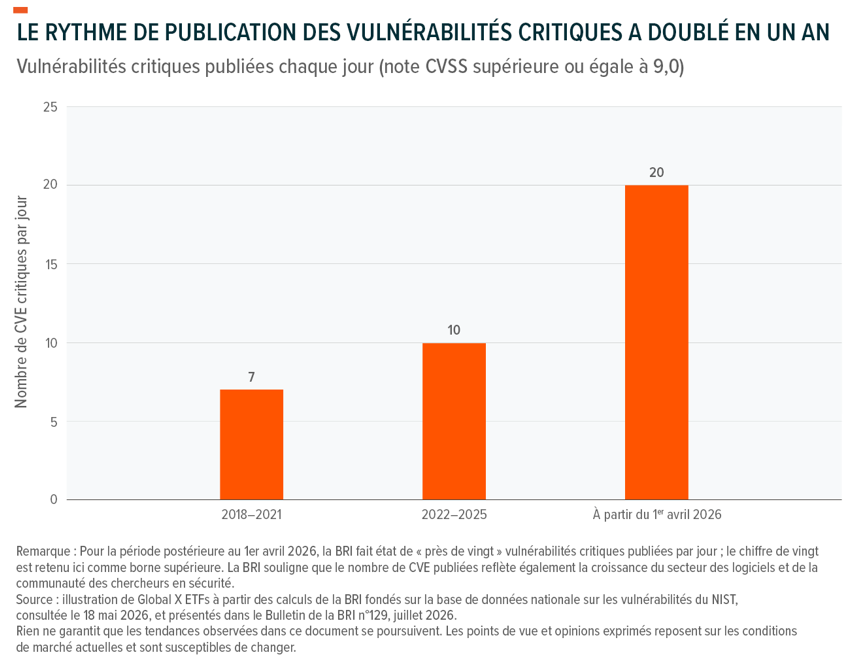
Cette automatisation réduit également le coût d’une attaque. La Banque des règlements internationaux souligne l’asymétrie fondamentale entre attaquants et défenseurs: les entreprises doivent protéger tous leurs systèmes en permanence, alors qu’un seul point d’entrée peut suffire à un intrus. Même si l’IA améliore les capacités de défense, la baisse du coût des attaques peut donc accentuer la pression sur les budgets de sécurité2.
Presque tous les cas recensés dans le rapport de septembre d’Anthropic impliquaient ses modèles généralistes Haiku, Sonnet et Opus, plutôt que les modèles les plus avancés de la famille Mythos10. Les capacités nécessaires pour automatiser des opérations complexes deviennent ainsi accessibles à un éventail plus large d’acteurs.
Pour les investisseurs, cette évolution élargit le marché adressable des fournisseurs de cybersécurité. Elle ne garantit cependant pas que toutes les entreprises du secteur en bénéficieront de la même manière: la concurrence, la différenciation des produits et la capacité à monétiser les nouvelles fonctionnalités resteront déterminantes.
La découverte des vulnérabilités progresse plus vite que leur correction
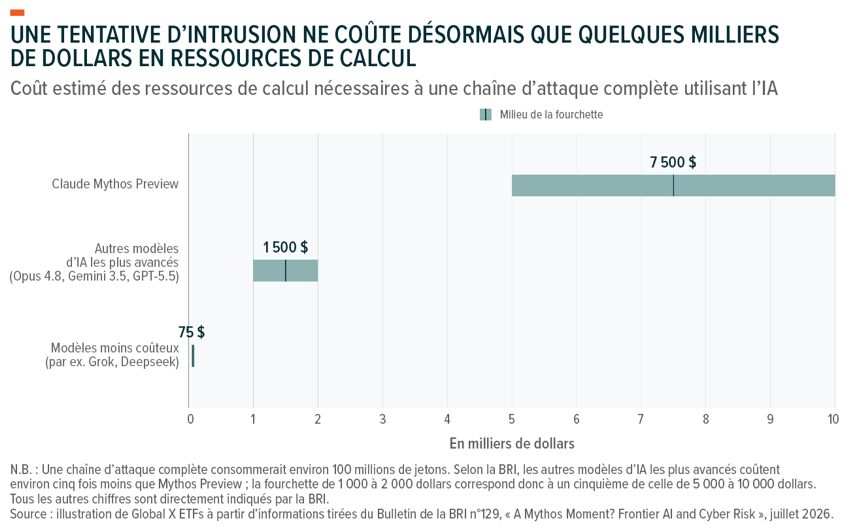
Les effets des modèles d’IA les plus avancés sont également visibles du côté défensif. Après l’annonce de Mythos Preview, le nombre de failles corrigées chaque mois dans Firefox aurait été multiplié par environ six. Le nombre de vulnérabilités critiques publiées sous un identifiant CVE a lui aussi fortement progressé en 2026, même si cette évolution ne peut être attribuée uniquement aux capacités de l’IA.
Le projet Glasswing d’Anthropic a donné accès à Mythos Preview à des partenaires technologiques et à des spécialistes de la sécurité, dont Amazon, Apple, Cisco, CrowdStrike, Microsoft et Palo Alto Networks. L’entreprise a annoncé avoir découvert en quelques semaines des milliers de failles de gravité élevée, dont certaines remontaient à plus de dix ans. OpenAI a également lancé des initiatives visant à renforcer la sécurité de projets open source.
La découverte d’une vulnérabilité ne constitue toutefois que la première étape. Il faut ensuite évaluer son importance, développer un correctif, le tester et le déployer sans perturber les opérations. Dans les grandes organisations, ces processus peuvent prendre du temps, alors que les attaquants disposent de moyens toujours plus rapides pour identifier et exploiter les failles.
Le déploiement des correctifs et la gestion des vulnérabilités pourraient ainsi devenir des postes de dépenses prioritaires. Selon IBM et le Ponemon Institute, si la moitié des organisations victimes d’une violation utilisent désormais des agents d’IA dans leurs opérations de sécurité, seules 18% les emploient pour la gestion des vulnérabilités6.
Le potentiel commercial ne réside donc pas uniquement dans la détection des menaces, mais aussi dans la capacité à les traiter rapidement. Les fournisseurs capables d’automatiser les investigations, de prioriser les risques et de faciliter la remédiation pourraient bénéficier de cette évolution.
La sécurité doit également évoluer au-delà de la protection des infrastructures traditionnelles. Les agents autonomes multiplient les identités numériques, les autorisations et les interactions entre applications. Il devient nécessaire de contrôler non seulement qui accède aux systèmes, mais aussi quelles actions un agent peut effectuer, quelles données il peut consulter et comment ses décisions sont surveillées7.
Les quatre grands domaines qui captent les dépenses de cybersécurité
Les dépenses de cybersécurité se répartissent entre quatre domaines complémentaires, dont les fournisseurs bénéficient selon des modèles économiques différents.
1. La sécurité des identités
La sécurité des identités répond à une question fondamentale : qui, ou quoi, est autorisé à effectuer une action donnée?
Avec la multiplication des agents logiciels, les entreprises doivent gérer des identités non humaines, leurs autorisations et leurs accès aux données. Ces identités peuvent disposer de privilèges élevés et rester difficiles à inventorier. Les solutions de gestion des identités prennent donc une importance croissante, au-delà des seuls collaborateurs.
Okta et SailPoint figurent parmi les spécialistes de ce domaine. Palo Alto Networks élargit également son exposition à la sécurité des identités avec l’intégration de CyberArk. Les revenus reposent généralement sur des abonnements facturés par utilisateur, identité ou plateforme, avec des possibilités de ventes additionnelles auprès des clients existants7.
Ce segment occupe une position stratégique dans l’architecture de sécurité: contrôler les accès permet de prévenir certains incidents avant même qu’une alerte ne parvienne aux équipes opérationnelles. À mesure que les entreprises déploient des agents autonomes, la gestion de leurs identités et de leurs privilèges pourrait devenir une extension naturelle des solutions déjà utilisées pour les collaborateurs7.
2. Les opérations de sécurité
Les opérations de sécurité regroupent les systèmes qui détectent les menaces, analysent les alertes et coordonnent les réponses aux incidents. Face à l’augmentation du volume de données, les fournisseurs intègrent des agents d’IA pour automatiser les premières investigations et certaines mesures correctives.
CrowdStrike développe son écosystème Falcon, tandis que Palo Alto Networks commercialise sa plateforme Cortex XSIAM. Microsoft propose également des outils intégrés à son environnement de sécurité.
Ces fournisseurs cherchent à accroître les dépenses par client en regroupant plusieurs fonctions au sein d’une même plateforme. CrowdStrike, par exemple, propose Falcon Flex, qui permet aux clients d’engager une enveloppe de dépenses utilisable sur différents modules. Son ARR Flex a dépassé 2,29 milliards de dollars, en hausse de 101% sur un an, selon les chiffres communiqués par l’entreprise.
Les effets d’échelle peuvent soutenir ce modèle, mais la question centrale reste la rentabilité. Les gains de productivité permis par les agents d’IA devront se traduire par des renouvellements de contrats, des ventes additionnelles et une amélioration durable des marges. La capacité à réduire le temps nécessaire pour investiguer et contenir une attaque constitue un argument commercial important, à condition que les bénéfices soient mesurables chez les clients.
3. La sécurité des applications d’IA et des données
Ce segment est particulièrement important pour la suite du développement de l’intelligence artificielle. Les entreprises doivent sécuriser les modèles, les agents, les données d’entraînement et les interactions entre applications. Elles doivent également empêcher les accès non autorisés, les fuites d’informations sensibles et les manipulations de modèles7.
Les solutions peuvent contrôler les modèles et les outils auxquels les utilisateurs accèdent, inspecter les requêtes et les réponses, ou limiter les informations qu’un système d’IA peut consulter et divulguer.
Zscaler et Netskope proposent des solutions de contrôle des accès et du trafic, tandis que Varonis et Qualys adressent différents risques liés aux données et aux vulnérabilités. Palo Alto Networks développe également Prisma AIRS pour sécuriser les environnements d’IA.
Ce marché présente un potentiel de croissance important, car la généralisation des agents crée une nouvelle surface d’attaque qui s’ajoute aux besoins traditionnels de protection des réseaux, des terminaux et des données. La sécurité de l’IA ne constitue plus seulement une extension des outils existants: elle pourrait devenir une catégorie structurelle de dépenses.
Le modèle économique est également susceptible d’évoluer. Alors que les solutions traditionnelles sont souvent facturées par utilisateur ou par terminal, les outils de sécurité de l’IA peuvent être tarifés en fonction des charges de travail, du trafic, de l’utilisation ou du nombre d’applications protégées. Ils offrent ainsi de nouvelles possibilités de monétisation, mais rendent les comparaisons entre fournisseurs plus complexes.
Il convient toutefois de distinguer le potentiel du marché de sa maturité commerciale. Certains produits sont encore récents, et les investisseurs devront suivre leur contribution effective aux revenus, leur adoption par les clients et leur capacité à générer des marges attractives.
4. La protection et la reprise après incident
Même les architectures de sécurité les plus robustes ne peuvent éliminer totalement le risque. Les solutions de sauvegarde et de reprise permettent de limiter les conséquences financières d’une attaque et de rétablir rapidement les opérations.
L’incident subi par Jaguar Land Rover en 2025 illustre le coût potentiel d’une interruption prolongée: la production a été perturbée pendant plusieurs semaines, avec des répercussions sur l’ensemble de sa chaîne d’approvisionnement.
La prévention et la reprise répondent à des besoins distincts. Les entreprises doivent donc investir dans la protection des systèmes, mais aussi dans leur capacité à restaurer les données et à reprendre leur activité après un incident. Rubrik est un acteur important de ce segment. Son ARR d’abonnement a atteint 1,66 milliard de dollars pour le trimestre clos le 31 juillet 2026, en hausse de 33%. La progression de ces revenus illustre la demande pour des solutions de résilience numérique, alors que les entreprises cherchent à limiter les conséquences opérationnelles et financières des cyberattaques.
La reprise après incident complète ainsi la prévention: plus les attaques sont rapides et automatisées, plus la capacité à restaurer les systèmes et à reprendre les opérations devient essentielle.
La réorientation des dépenses se concrétise
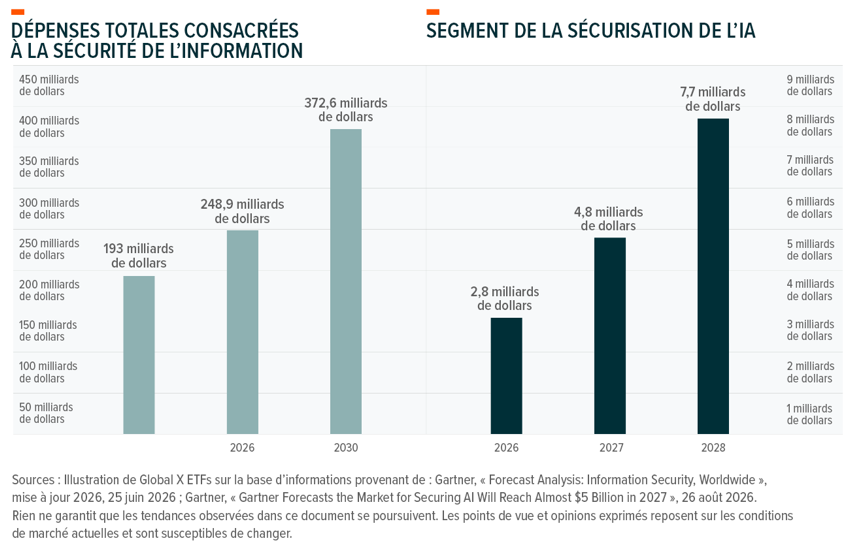
Gartner prévoit que les dépenses mondiales de sécurité de l’information atteindront 248,9 milliards de dollars en 2026, en hausse de 12,7% à taux de change constants, puis 372,6 milliards en 2030. Le cabinet estime par ailleurs que le marché de la sécurisation des systèmes d’IA pourrait atteindre près de 4,8 milliards de dollars en 2027.
Les résultats des fournisseurs montrent déjà où une partie de ces dépenses se matérialise. CrowdStrike a enregistré un montant record d’ARR nets supplémentaires de 332,8 millions de dollars au deuxième trimestre de son exercice 20273. Palo Alto Networks a clôturé son exercice 2026 avec un ARR de 9,10 milliards de dollars dans la sécurité de nouvelle génération, en hausse de 63%. Zscaler a, pour sa part, atteint un ARR de 3,77 milliards de dollars au titre de son exercice 2026.
Ces chiffres illustrent la dynamique commerciale du secteur, mais ils doivent être interprétés avec discernement. Les périodes fiscales diffèrent selon les entreprises et les acquisitions peuvent contribuer à la croissance publiée. Pour évaluer la création de valeur, il faut également examiner la progression organique des revenus, les renouvellements, les flux de trésorerie et les marges.
Les motivations des acheteurs évoluent elles aussi. Les entreprises doivent désormais sécuriser leurs propres déploiements d’IA, en plus de se défendre contre les attaques traditionnelles6. Cette évolution peut élargir les budgets adressables et favoriser les fournisseurs capables de vendre des solutions complémentaires à leur clientèle existante.
Une autre conséquence est l’élargissement de la surface d’attaque. Les entreprises doivent inventorier les agents présents dans leurs environnements informatiques, contrôler leurs accès et surveiller leurs interactions. La visibilité sur ces nouveaux usages devient un préalable à leur sécurisation et peut créer des besoins supplémentaires en matière de gestion des identités, de protection des données et d’opérations de sécurité.
La demande ne se traduira cependant pas instantanément en revenus. Les nouveaux produits doivent démontrer leur utilité, être intégrés dans les environnements informatiques et convaincre les clients de renouveler leurs contrats. Les prochains trimestres permettront de mesurer la part de cette demande qui se transforme en revenus récurrents.
La plateformisation redistribue les cartes
Les entreprises cherchent de plus en plus à regrouper leurs achats de cybersécurité auprès d’un nombre réduit de fournisseurs. Cette tendance, appelée «plateformisation», vise à simplifier la gestion des outils, améliorer la visibilité sur les menaces et coordonner les réponses aux incidents.
Palo Alto Networks et CrowdStrike élargissent leurs plateformes à partir de leurs activités historiques. Cette stratégie peut favoriser les ventes croisées, accroître les dépenses par client et renforcer la fidélisation.
Selon Palo Alto Networks, les clients ayant adopté son approche intégrée de plateforme représentent désormais plus de 65% de son ARR dans la sécurité de nouvelle génération, avec un taux de rétention nette supérieur à 120%. Ses plus gros contrats combinent plusieurs domaines, notamment la sécurité des réseaux, les opérations de sécurité et les identités.
Cette consolidation des achats peut avantager les grandes plateformes, mais elle ne fait pas disparaître les spécialistes. Les fournisseurs qui disposent d’une expertise difficile à reproduire peuvent continuer à se différencier par la qualité de leurs produits et leur capacité à répondre à des besoins précis.
Pour les investisseurs, l’enjeu est de déterminer si la plateformisation améliore réellement la croissance organique et la rentabilité, ou si elle se traduit principalement par des acquisitions et une augmentation des coûts. La capacité à intégrer de nouvelles activités et à maintenir une innovation constante restera essentielle.
La structure du marché pourrait ainsi évoluer vers un équilibre entre grandes plateformes intégrées et spécialistes capables de proposer des solutions différenciées. Pour les clients, le choix dépendra notamment de la complexité de leur environnement informatique, de leurs exigences de sécurité et de leur volonté de limiter le nombre de fournisseurs. Pour les entreprises cotées, la capacité à s’intégrer dans cet écosystème sera un facteur concurrentiel important.
Conclusion: l’asymétrie entre attaque et défense soutient les dépenses
Deux tendances résument la thématique de la cybersécurité. D’une part, les capacités de l’IA réduisent le coût et la complexité des attaques. D’autre part, elles renforcent les besoins de protection des entreprises, qui doivent sécuriser à la fois leurs infrastructures traditionnelles et leurs nouveaux déploiements d’IA2,6.
Cette dynamique soutient les dépenses dans quatre domaines complémentaires: la sécurité des identités, les opérations de sécurité, la protection des applications d’IA et des données, et la reprise après incident.
La croissance du marché ne garantit toutefois pas une performance boursière équivalente. Les valorisations, la concurrence, la capacité à monétiser les nouveaux produits et la progression des marges détermineront quels fournisseurs convertiront le mieux cette demande en création de valeur.
Pour les investisseurs, une exposition à l’ensemble de la chaîne de sécurité permet de participer à plusieurs moteurs de croissance, plutôt que de dépendre d’une seule technologie ou d’un seul modèle économique.
Le Global X Cybersecurity UCITS ETF (BUG LN) vise à offrir une exposition à des entreprises spécialisées dans la cybersécurité, couvrant plusieurs composantes de cette chaîne de valeur. Il permet ainsi d’accéder à cette thématique au moyen d’un seul instrument coté, tout en restant exposé aux risques propres aux actions technologiques et à la concentration sectorielle.
La cybersécurité devient ainsi un élément essentiel de l’économie de l’IA. Pour les entreprises comme pour les investisseurs, la question n’est plus seulement de savoir comment se protéger contre les menaces, mais aussi comment identifier les solutions capables de transformer ce besoin croissant en croissance durable.
1Anthropic, N Carlini et al, «Assessing Claude Mythos Preview’s Cybersecurity Capabilities», 7 avril 2026.
2Banque des règlements internationaux, «A Mythos Moment? Frontier AI and Cyber Risk», Bulletin de la BRI n°129, juillet 2026.
3CrowdStrike Holdings, résultats financiers du deuxième trimestre de l’exercice 2027, 26 août 2026.
4Palo Alto Networks, résultats financiers du quatrième trimestre et de l’exercice 2026, août 2026.
5Zscaler, résultats financiers du quatrième trimestre et de l’exercice 2026, 3 septembre 2026.
6IBM et Ponemon Institute, «Cost of a Data Breach Report 2026», 29 juillet 2026.
7Microsoft, «Secure Agentic AI for Your Frontier Transformation», Blog sur la sécurité de Microsoft, 9 mars 2026.
8Forum économique mondial en collaboration avec Accenture, «Global Cybersecurity Outlook 2026», 12 janvier 2026.
9Anthropic, «Disrupting the First Reported AI-Orchestrated Cyber Espionage Campaign», novembre 2025.
10Anthropic, «Detecting and Countering Misuse of AI: September 2026», 10 septembre 2026.
Disclaimer
Ce document s’adresse uniquement aux investisseurs professionnels et ne doit pas être utilisé ni considéré comme fiable par les clients particuliers. Il est destiné uniquement au destinataire et ne doit pas être transmis à un tiers.
Les ETF Global X UCITS ETF sont réglementés par la Banque centrale d’Irlande.
Il s’agit d’une communication à caractère promotionnel.
Veuillez consulter le prospectus, le supplément et le document d’information clé («DIC») des UCITS ETF concernés avant de prendre une quelconque décision d’investissement définitive.
Les investisseurs sont également tenus de se référer à la section intitulée «Facteurs de risque» dans le prospectus correspondant des UCITS ETF avant toute décision d’investissement pour obtenir des informations sur les risques associés à un investissement dans les UCITS ETF, ainsi que des détails sur la transparence du portefeuille. Le prospectus et le DIC des ETF UCITS sont disponibles en anglais à l’adresse suivante www.globalxetfs.eu/funds.
L’investissement dans les UCITS ETF concerne l’achat de parts des UCITS ETF et non d’un actif sous-jacent donné tel qu’un immeuble ou des actions d’une entreprise, car il s’agit uniquement des actifs sous-jacents susceptibles d’être détenus par les UCITS ETF.
Les parts d’un UCITS ETF achetées sur le marché secondaire ne peuvent généralement pas être revendues directement à un UCITS ETF. Pour acheter et vendre des parts sur un marché secondaire, les investisseurs doivent avoir recours à un intermédiaire (p. ex. un courtier en valeurs mobilières) et, ce faisant, peuvent encourir des frais. En outre, les investisseurs peuvent payer plus que la valeur liquidative actuelle lorsqu’ils achètent des parts et recevoir moins que la valeur liquidative actuelle lorsqu’ils les vendent. Les fluctuations de taux de change peuvent avoir un impact négatif sur la valeur, le prix ou le revenu de l’UCITS ETF.
Les performances passées d’un UCITS ETF ne préjugent pas des résultats futurs. Les performances futures sont soumises à une fiscalité qui dépend de la situation personnelle de chaque investisseur et qui peut évoluer dans le futur. Ni l’expérience passée ni la situation actuelle ne sont nécessairement des indicateurs précis de la croissance future de la valeur ou du taux de rendement d’un UCITS ETF.
L’investissement peut être sujet à des chutes de valeur soudaines et significatives et, le cas échéant, l’investisseur peut perdre la totalité du capital investi. Les revenus peuvent fluctuer en fonction des conditions du marché et des dispositions fiscales. La différence à tout moment entre le prix de vente et le prix de rachat d’une part de l’UCITS ETF signifie que l’investissement doit être considéré à un horizon à moyen ou long terme.
Tout investissement dans un UCITS ETF peut entraîner une perte financière. La valeur d’un investissement peut évoluer à la hausse comme à la baisse et, par conséquent, la performance de l’investissement sera variable.
Global X ETFs ICAV est un véhicule de gestion collective de droit irlandais à capital variable qui émet selon les termes de son prospectus et des suppléments pertinents tels qu’approuvés par la Banque centrale d’Irlande et qui est l’émetteur de certains des ETF mentionnés.
Global X ETFs ICAV II est un véhicule de gestion collective de droit irlandais à capital variable qui émet selon les termes de son prospectus et des suppléments pertinents tels qu’approuvés par la Banque centrale d’Irlande et qui est l’émetteur de certains des ETF mentionnés.
Les communications au sein de l’Union européenne concernant les UCITS ETF de Global X sont émises par Global X Management Company (Europe) Limited («GXM Europe») agissant en sa qualité de société de gestion de Global X ETFs ICAV. GXM Europe est autorisée et réglementée par la Banque centrale d’Irlande. GXM Europe est enregistrée en Irlande sous le numéro 711633.
Les communications au sein du Royaume-Uni et en Suisse concernant les UCITS ETF de Global X sont émises par Global X Management Company (UK) Limited («GXM UK»), qui est autorisée et réglementée par la Financial Conduct Authority. Le siège social de GXM UK est situé 77 Coleman Street, Londres, EC2R 5BJ, Royaume-Uni. Des informations sur GXM UK sont disponibles dans le registre des services financiers (numéro de référence de la société 965081).
GXM Europe peut mettre fin aux accords de commercialisation.
Informations destinées aux investisseurs du Royaume-Uni
Veuillez consulter le prospectus, le supplément et le document d’information clé de l’investisseur («DICI») des ETF UCITS concernés avant de prendre une quelconque décision d’investissement définitive. Ceux-ci sont disponibles en anglais sur www.globalxetfs.eu.
Il est peu probable que le Financial Ombudsman Service examine les plaintes relatives à l’ETF et toute réclamation pour pertes concernant le gérant et le dépositaire de l’ETF est peu susceptible d’être couverte par le Financial Services Compensation Scheme.
Informations à l’attention des investisseurs en Suisse
Il s’agit d’un document promotionnel. Le pays d’origine du fonds est l’Irlande. En Suisse, le représentant est 1741 Fund Solutions AG, Burggraben 16, CH-9000 St.Gallen. L’agent payeur est Tellco Bank AG, Bahnhofstrasse 4, 6430 Schwyz.
Le prospectus, les documents d’information clé pour l’investisseur, les statuts ainsi que les rapports annuels et semestriels peuvent être obtenus gratuitement auprès du représentant.
Les performances passées ne préjugent pas des résultats actuels ou futurs. Les performances ne tiennent pas compte des commissions et des frais encourus lors de l’émission et du rachat des parts.